
-
산업·유통
- 산업·재계
- 유통
-
 기아, 10월 글로벌 판매 29만 1,219대…전년 대비 10.3% 성장
기아가 10월 글로벌 시장에서 전년 동기 대비 10.3% 증가한 29만 1,219대를 판매하며 견조한 성장세를 이어갔다. 기아, 10월 글로벌 판매 29만 1,219대...전년 대비 10.3% 성장이번 판매 실적은 도매 판매 기준으로 국내 5만 1,007대, 해외 23만 9,308대, 특수 904대를 합산한 수치다. 이 날 발표에 따르면 국내 시장은 지난해 같은 기간보다 27.5% 증가한 실적을 거뒀으며, 해외 시장 또한 7.2% 증가하며 전체적인 판매량 확대를 이끌었다. 차종별 글로벌 판매 실적을 살펴보면 스포티지가 5만 6,811대로 가장 많은 판매량을 기록하며 브랜드 성장을 주도했다. 이어 셀토스가 3만 8,368대, 쏘렌토가 2만 21대 순으로 뒤를 이으며 기아의 주요 SUV 라인업이 높은 인기를 증명했다. ...
-
증권·금융
- 증권
- 금융
-
 하나은행, 장애인 자녀의 재산보호를 통해 포용금융 확대 나선다
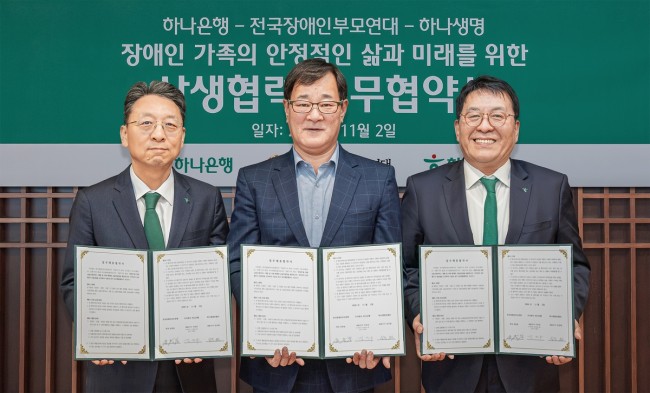
하나은행(은행장 이호성)은 장애인 자녀의 재산보호 및 안정적인 생활 지원을 위해 전국장애인부모연대(이하 전장부)·하나생명과 함께 "장애인 가족의 안정적인 삶과 미래를 위한 상생협력 업무협약"을 체결했다고 밝혔다. 이번 협약은 장애인 자녀를 둔 부모들 가장 큰 고민인 `부모 사후 장애인 자녀의 삶`에 대한 실질적인 지원 방안을 제공하기 위해 마련됐다. 하나은행은 장애인 자녀의 생활환경과 가족의 요구를 반영해 보험금이 필요한 용도에 맞게 관리·지급 되도록 맞춤형 신탁 솔루션을 제공한다. 하나생명은 보험금청구권신탁과 연계 가능한 종신보험 상품 및 관련 서비스를 지원해 장애인 자녀의 미래를 위한 재원 마련을 돕는다. 전장부는 전국 본부와 지부 네트워크를 활용해 ...
-
중기·IT
- 중기·벤처
- IT
-
 사전예방 중심 개인정보 보호체계 전환… `2026 개인정보 정책포럼` 개최
개인정보보호위원회와 한국개인정보보호책임자협의회가 사전예방 중심의 보호체계 혁신과 인공지능 보안 대응 전략을 논의하기 위해 오는 9일 `2026년 개인정보 정책포럼`을 공동 개최한다고 3일 밝혔다. 사전예방 중심 개인정보 보호체계 전환... `2026 개인정보 정책포럼` 개최이번 포럼은 `신뢰·책임 기반으로 안심할 수 있는 개인정보 보호체계 구현`을 주제로 서울 양재 엘타워 그랜드홀에서 열린다. 정부의 주요 정책 방향을 공유하고 공공·민간 분야의 대응 과제를 모색하는 자리다. 최근 개인정보 보호법 개정으로 정책 방향이 사전 예방 중심으로 전환되면서 기관 대표자와 개인정보 보호책임자의 책임성 강화 및 선제적 보안 투자의 중요성이 커지고 있다. 또한 인공지능 기술 발전으로 사이버 공격이 지능화됨에 따라 이에 대한 대응 필요성도 높아진 상황이다.&n...
-
경제일반
- 부동산
- 자동차
- 취업·직장인
- 세계경제
- 경제일반
-
 공정위, 반복적 공시의무 위반 시 과태료 가중 강화
공정거래위원회는 반복적인 공시의무 위반에 대한 제재 실효성을 높이기 위해 과태료 부과 고시를 개정해 11월 9일부터 시행한다. 공정위, 반복적 공시의무 위반 시 과태료 가중 강화이번 개정안은 반복 위반에 대한 가중 기준을 강화하고, 기존의 불합리한 감경 규정을 정비하는 데 초점을 맞췄다. 우선 공시의무 위반 횟수에 따른 가중 비율을 대폭 강화했다. 기존에는 4회 이상 위반 시 10%, 7회 이상 시 20%만 가중했으나, 앞으로는 1회 반복 시 10%, 2회 반복 시 30%, 3회 이상 반복 시 50%를 가중한다. 반복 위반 횟수 산정 방식도 개선했다. 종전에는 점검연도의 위반 사례도 횟수에 포함했으나, 앞으로는 점검연도의 위반은 횟수 산정에서 제외해 가중 제재의 취지를 살렸다. 불필요한 감경 기준도 삭제했다. 공시 지연 일수에 따라 과태료를 20%에서 75%까...
-
의약·보건
- 의약·보건
-
 질병관리청, 2026 공공백신 연구개발 성과교류회 개최
질병관리청 국립보건연구원이 3일 서울 드래곤시티에서 신·변종 감염병 대응을 위한 2026년 공공백신 연구개발 성과교류회를 개최했다. 발표자료 이 날 행사는 국립보건연구원 공공백신개발지원센터 주관으로 백신 연구개발 분야 산·학·연·관 관계자 약 160명이 참석한 가운데 열렸다. 이번 교류회는 올 한 해 동안의 공공백신 연구개발 주요 성과를 공유하고, 향후 연구 협력 및 발전 방향을 모색하기 위해 마련됐다. 성과교류회는 총 3개의 세션으로 나뉘어 진행된다. 팬데믹 대비 백신 연구개발, 공공백신 개발 및 혁신기술, 감염병 백신개발 및 적용기술을 주제로 총 11건의 연구 발표와 토의가 이어진다. 첫 번째 세션에서는 코로나19 mRNA 백신 개발 현황과 중증열성혈소판감소증후군(SFTS) 백신 라이브러리 구축 현황 등을 공유한다....
-
사회·교육
- 사회일반
- 사건·사고
- 교육
-
 국민 71.6% `노동교육 필요`... 의무교육 제외 경험률은 8.8%에 불과
한국고용노동교육원이 국내 최초로 전국 단위의 `2026년도 전 생애 노동교육 실태조사` 결과를 발표하며 노동교육의 공급과 수요를 정밀하게 진단했다. 수요자 집단별 결과 (단위 : %)이번 조사는 국정과제인 노동존중 실현 및 노동기본권 보장을 뒷받침하고, 향후 관련 정책 수립을 위한 기초 자료를 확보하기 위해 추진됐다. 조사는 청년·구직자, 재직자, 경력전환자, 비정형 노동자, 소상공인, 시니어, 이주노동자 등 7개 수요자 집단 2,220명을 대상으로 설문조사와 심층면접 등을 병행했다. 조사 결과 응답자의 71.6%가 노동교육이 필요하다고 답했으나, 실제 교육 경험률은 33.7%에 그쳤다. 특히 산업안전이나 성희롱 예방 등 사업장 의무교육을 제외할 경우 경험률은 8.8%까지 낮아져, 노동의 가치와 권리를 다루는 교육 기회가 절대적으로 부족한 실정...
-
정치·행정
- 국회·정당
- 행정·지자체
- 정치일반
-
 중앙행정기관 2차 이전 계획 본격화, 국민 의견 수렴 공청회 개최
행정안전부가 세종 중심의 국정운영 강화와 국가균형발전을 위해 추진하는 중앙행정기관 2차 이전 계획을 국민에게 알리고 의견을 수렴했다. 3일 오전 서울 종로구 정부서울청사 별관 대강당에서 열린 `중앙행정기관 등의 이전계획 변경(안) 공청회`에서 전문가 지정토론자들이 이전계획 변경(안)에 대한 의견을 나누고 있다. 행정안전부는 3일 오전 10시 정부서울청사 별관 대강당에서 `중앙행정기관 등의 이전계획 변경(안)`에 관한 공청회를 개최했다고 밝혔다. 이번 공청회는 이전 계획의 주요 내용을 공개하고 전문가와 국민의 의견을 듣기 위해 마련됐다. 정부는 지난 10월 13일 중앙행정기관 44개 기관과 공무원 9,929명을 2027년부터 세종으로 단계적 이전하겠다는 계획을 발표했다. 해당 대상은 국가균형발전과 행정 효율성, 관계 기관 간 정책 협의 필요성 등을 종합적으로 고려해 선정됐...
- 포토
- 전체기사
-

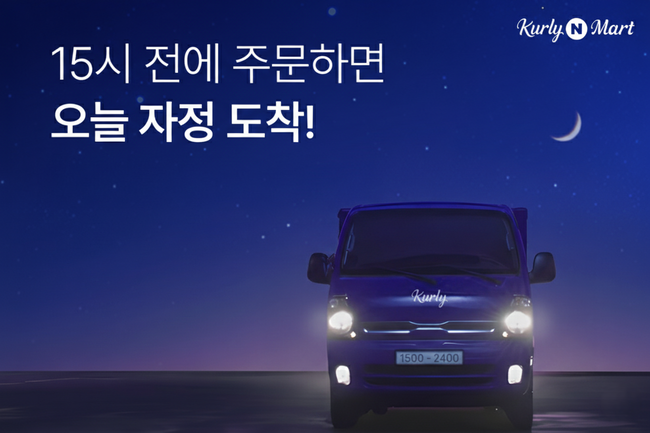 네이버 컬리N마트, 오후 3시 주문 '당일배송' 시대 연다

 목록으로




 네이버 컬리N마트, 오후 3시 주문 '당일배송' 시대 연다
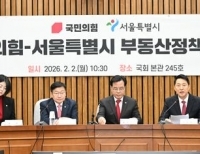 오세훈, 국민의힘 부동산협의회서 정부 1·29 대책 비판
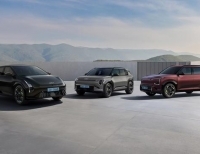 기아, ‘EV3 GT’·‘EV4 GT’·‘EV5 GT’ 및 EV3·EV4·EV9 연식변경 모델 출시
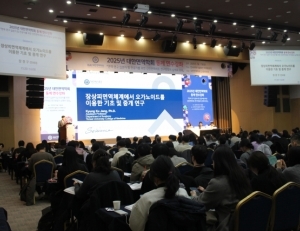 대한면역학회, 2026년 동계 연수강좌 개최
 하나금융, 여성건강 인식 개선 위한 달리기 `2025 핑크런` 참여


