
-
산업·유통
- 산업·재계
- 유통
-
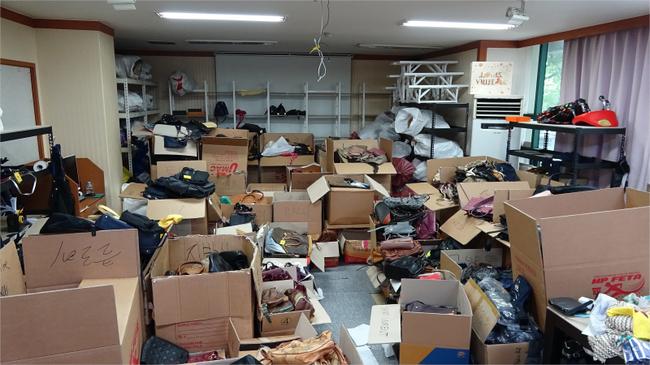 관세청, 광군제·블랙프라이데이 맞아 해외직구 악용사범 특별단속
관세청은 2일부터 12월 27일까지 8주간 해외직구 간이통관 제도를 악용한 밀수 및 불법행위를 근절하기 위해 특별단속을 실시한다. 라이브 방송을 통한 위조 명품가방 유통업자 검거(7월) 이번 특별단속은 광군제와 블랙프라이데이 등 대규모 할인 행사로 인해 해외직구 물동량이 급증하는 시기에 맞춰 국민 건강을 위협하거나 지식재산권을 침해하는 행위를 엄단하고자 마련됐다. 해외직구 물품 중 미화 150달러(미국발 200달러) 이하의 자가사용 물품은 수입신고 생략과 함께 관세 및 부가가치세가 면제된다. 최근 이를 악용해 면세 혜택을 받은 물품을 국내에서 유상 판매하거나 타인의 명의를 도용하는 사례가 늘고 있다. 관세청에 따르면 올해 1월부터 9월까지 적발된 해외직구 악용 사건 규모는 총 385억 원에 달한다. 유형별로는 자가사용을 가장한 판매용 물품 밀수가 324억 원으로 가장 ...
-
증권·금융
- 증권
- 금융
-
 하나은행, 하나원큐에서 `골드바 선물·구매하기` 서비스 시행
하나은행, 하나원큐에서 `골드바 선물 · 구매하기` 서비스 시행하나은행(은행장 이호성)은 모바일 앱 `하나원큐`를 통해 실물 골드바를 간편하게 구매하거나 타인에게 선물할 수 있는 `골드바 선물·구매하기` 서비스를 시행한다고 밝혔다. 이번 서비스는 기존에 영업점 방문을 통해서만 이루어지던 골드바 구매 절차를 모바일 뱅킹으로 확대 개편한 것으로, 손님의 이용 편의성을 높이고 실물 금 구매에 대한 접근성을 대폭 강화하기 위해 마련됐다. 먼저, `골드바 선물하기`는 손님이 `하나원큐`에서 3.75g 골드바를 구매해 본인 또는 타인에게 선물할 수 있는 서비스다. 선물을 받은 손님은 모바일 앱에서 실물을 수령할 하나은행 영업점을 등록한 후 해당 영업점을 방문해 골드바를 건네받으면 된다. 골드바 선물하기의 거래 한도는 1일 최대 50g, 1개...
-
중기·IT
- 중기·벤처
- IT
-
 LG유플러스 평촌2센터, ISO 50001 에너지경영시스템 인증 획득
LG유플러스(www.lguplus.com)는 경기도 안양시에 위치한 평촌2센터가 국제표준화기구(ISO)의 에너지경영시스템 국제표준인 `ISO 50001` 인증을 획득했다고 2일 밝혔다. ISO 50001은 조직이 에너지 사용을 체계적으로 관리하고 에너지 성과를 지속적으로 개선할 수 있도록 에너지경영체계 구축과 운영에 대한 요구사항을 규정한 국제표준이다. LG유플러스는 데이터센터를 비롯한 주요 사업장의 에너지 사용을 줄이기 위해 고효율 설비 교체와 냉방설비 운영 효율화, 재생에너지 전환 등 에너지 절감 활동을 추진하고 있다. 특히 인터넷데이터센터(IDC)에 직접 외기 냉방 적용을 확대하고 냉방설비 운영을 최적화하는 한편, 서버와 전력설비의 에너지 효율 개선 및 고효율 장비 교체를 단계적으로 추진하고 ...
-
경제일반
- 부동산
- 자동차
- 취업·직장인
- 세계경제
- 경제일반
-
 LH-HUG, 민간참여 공공주택사업 금융지원 `제1호` 결실
한국토지주택공사(LH)와 주택도시보증공사(HUG)가 민간참여 공공주택사업 금융지원 제도를 통해 평택고덕 A-63지구 금호건설 컨소시엄의 금융보증 약정을 체결했다고 2일 밝혔다. 한국토지주택공사민간참여사업은 LH가 민간사업자와 공동으로 시행하는 사업으로, 민간의 기술력과 브랜드·자본을 활용해 고품질의 공공주택을 공급하는 방식이다. 통상 민간참여사업은 민간사업자가 건설공사·분양 등을 전담하고 사업비를 직접 조달하는 구조다. 이로 인해 최근의 고금리 기조는 민간사업자의 금융비용 부담을 가중하고 사업 참여 여건을 위축시키는 요인이 됐다. 이에 LH와 HUG는 민간사업자의 금융부담을 낮추고 적기 주택공급을 뒷받침하기 위해 2025년 2월부터 의견수렴과 관계기관 협의를 진행했다. 이후 금융지원 실시협약을 체결하고 세부 운영 절차를 마련해 제도 도입을 추진...
-
의약·보건
- 의약·보건
-
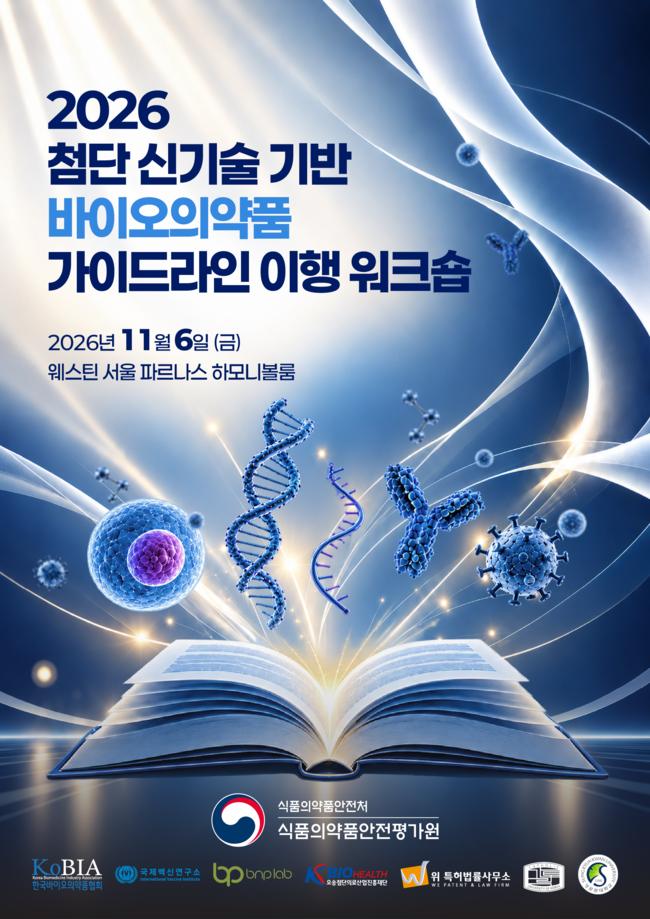 식약처, 첨단 바이오의약품 가이드라인 현장 적용 지원 나선다
식품의약품안전처 식품의약품안전평가원이 바이오의약품 가이드라인의 현장 이해도를 높이기 위해 오는 11월 6일 서울 웨스틴 서울 파르나스에서 ‘첨단 신기술 기반 바이오의약품 가이드라인 이행 워크숍’을 개최한다. 워크숍 포스터 이번 워크숍은 올해 제·개정된 바이오의약품 가이드라인의 핵심 내용을 안내하고, 개발 현장에서 이를 원활하게 적용할 수 있도록 실무 역량 강화 교육을 제공하고자 마련됐다. 이 날 행사는 ‘바이오의약품의 글로벌 규제 동향’ 및 ‘AI·디지털 기술 기반 개발 동향’을 주제로 한 기조강연으로 시작된다. 이어 생물학적제제, 유전자재조합의약품, 세포·유전자치료제 등 3개 분과로 나누어 총 15건의 가이드라인에 대한 실무 교육이 진행된다. 특히 해외 규제기관과 전...
-
사회·교육
- 사회일반
- 사건·사고
- 교육
-
 국립수목원, 광릉숲 정원벨트서 산림 규제혁신 성과 홍보
산림청 국립수목원이 가을 단풍철을 맞아 광릉숲 정원벨트를 찾은 방문객들에게 산림분야 규제합리화 성과를 공유하고 현장 소통을 강화했다. 국립수목원, 광릉숲 정원벨트서 산림 규제혁신 성과 홍보30일 진행된 이번 행사에서 국립수목원은 `2025~2026년 산림청 규제합리화 대표사례` 31건을 공개하며 임업 경영 여건 개선과 산림 이용 편의 증진 등 다양한 분야의 제도 개선 성과를 소개했다. 이 날 국립수목원은 친환경 임산물 인증 지원 신청 시 제출서류를 기존 5종에서 2종으로 간소화해 신청자의 행정 부담을 줄인 사례를 대표적인 성과로 제시했다. 또한 산림복원기술자 자격 신설과 산림기술용역업 전문업 세부분야에 산림복원을 추가한 점도 강조했다. 이는 전문인력의 활동 기반을 확대하고 산림복원 분야의 전문성을 강화하는 계기가 됐다. 이와 관련해 현장에서는 공립수목원 조...
-
정치·행정
- 국회·정당
- 행정·지자체
- 정치일반
-
 국민권익위, `청렴윤리경영 브리프스 모음집` 발간…실무 역량 강화 지원
국민권익위원회가 기업과 공공기관 실무자들이 국내외 청렴윤리경영 동향 및 실무 정보를 한눈에 파악할 수 있는 `청렴윤리경영 브리프스 주요 내용 모음집`을 2일 공개했다. 국민권익위, `청렴윤리경영 브리프스 모음집` 발간...실무 역량 강화 지원국민권익위는 기업 윤리경영을 지원하기 위해 2005년부터 `청렴윤리경영 브리프스`를 발행해 왔다. 이 소식지는 매월 약 6,900개 기업 및 공공기관에 배포되며 국내외 반부패 관련 정보를 신속하게 전달하는 역할을 수행한다. 이번에 발간된 모음집은 올해 발행된 브리프스 중 기업 실무자들이 참고해야 할 핵심 내용만을 선별해 구성했다. 주요 수록 분야는 부패예방 평가, ESG 공시, 내부고발과 신고자 보호, AI 윤리와 데이터 거버넌스 등이다. 이와 관련해 실무 현장에서 즉시 활용 가능한 체크리스트와 심층 보고서 분석 내용도 ...
- 포토
- 전체기사
-

 네이버 컬리N마트, 오후 3시 주문 '당일배송' 시대 연다

 목록으로




 네이버 컬리N마트, 오후 3시 주문 '당일배송' 시대 연다
 오세훈, 국민의힘 부동산협의회서 정부 1·29 대책 비판
 기아, ‘EV3 GT’·‘EV4 GT’·‘EV5 GT’ 및 EV3·EV4·EV9 연식변경 모델 출시
 대한면역학회, 2026년 동계 연수강좌 개최
 하나금융, 여성건강 인식 개선 위한 달리기 `2025 핑크런` 참여


